Wirus w telefonie: jak sprawdzić, czy telefon ma wirusa, i jak go usunąć
Wirus w telefonie to zwykle szkodliwa aplikacja albo przejęte konto, a nie tajemniczy program, którego nie da się znaleźć. Sprawdź objawy, jak wyczyścić Androida i iPhone'a bez płatnego antywirusa, dlaczego komunikat o iPhonie uszkodzonym przez wirusa to oszustwo i kiedy potrzebny jest czysty system.
Zaktualizowano 13 października 2026
Krótko: jak sprawdzić, czy telefon ma wirusa
Sygnały, że telefon jest zainfekowany albo zhakowany:
- reklamy na pełnym ekranie także poza przeglądarką, powiadomienia z nieznanych stron,
- aplikacje, których nie instalowałeś, albo aplikacja, której nie da się odinstalować,
- SMS-y, połączenia lub płatności, których nie robiłeś, wiadomości wysłane z Twoich kont,
- logowania do konta Google albo Apple z nieznanych urządzeń, hasło zmienione bez Twojej wiedzy,
- jedna aplikacja nagle zużywa dużo baterii i danych.
Co zrobić od razu: w Androidzie uruchom skanowanie Play Protect i usuń podejrzane aplikacje w trybie awaryjnym, w iPhonie sprawdź profile i subskrybowane kalendarze, a gdy w grę wchodzą konta lub pieniądze, zmień hasła z innego urządzenia i zadzwoń do banku. Płatny antywirus nie jest do tego potrzebny.
Wirus czy zwykła usterka
Część objawów, które kojarzą się z wirusem, ma inną przyczynę:
| Objaw | Wirus? | Co sprawdzić |
|---|---|---|
| Reklamy na pełnym ekranie, nowe ikony | prawdopodobnie szkodliwa aplikacja | tryb awaryjny, lista aplikacji |
| Komunikat w przeglądarce o wirusie | nie, to oszustwo na stronie | zamknij kartę, wyczyść dane witryn |
| Wydarzenia z linkami w kalendarzu iPhone'a | nie, spamowy kalendarz | usuń subskrypcję kalendarza |
| Telefon wolno chodzi i się zacina | zwykle nie | czyszczenie pamięci telefonu |
| Telefon grzeje się i szybko rozładowuje | rzadko | zużycie baterii przez aplikacje, kondycja baterii |
| Ktoś pisze z Twojego konta | przejęte konto, nie telefon | zmiana hasła, weryfikacja dwuetapowa |
Jak wyczyścić telefon z wirusów: Android
- Skanowanie Play Protect. W Sklepie Play stuknij ikonę profilu, otwórz Play Protect i uruchom skanowanie. To darmowe czyszczenie telefonu z wirusów wbudowane w Androida z usługami Google.
- Tryb awaryjny. Otwórz menu wyłączania i przytrzymaj palec na opcji wyłączenia, aż telefon zaproponuje tryb awaryjny. Działają w nim tylko aplikacje systemowe, więc szkodliwa aplikacja nie przeszkodzi Ci jej usunąć. Jeśli reklamy zniknęły, winna jest któraś z pobranych aplikacji.
- Usuwanie aplikacji. Przejrzyj listę aplikacji i usuń te, których nie znasz albo które zainstalowałeś tuż przed pojawieniem się objawów: często są to „czyszczarki”, „przyspieszacze”, latarki i aplikacje spoza Sklepu Play.
- Uprawnienia administratora. Gdy aplikacji nie da się odinstalować, sprawdź w ustawieniach zabezpieczeń listę aplikacji z uprawnieniami administratora urządzenia (nazwa zależy od producenta). Odbierz uprawnienia, potem odinstaluj aplikację.
- Wyjdź z trybu awaryjnego zwykłym restartem i zaktualizuj system.
Czy iPhone może mieć wirusa
iPhone bez jailbreaku instaluje aplikacje tylko z App Store, więc klasyczny wirus zdarza się bardzo rzadko. Objawy, które wyglądają jak wirus, mają zwykle trzy źródła:
- Spamowy kalendarz. Wydarzenia z ostrzeżeniami i linkami pochodzą z kalendarza, który ktoś skłonił Cię zasubskrybować. W aplikacji Kalendarz stuknij takie wydarzenie i anuluj subskrypcję.
- Profil konfiguracji. Sprawdź w Ustawieniach, w sekcji Ogólne, część poświęconą VPN i zarządzaniu urządzeniem. Profil, którego nie instalował Twój pracodawca ani szkoła, usuń.
- Przejęte konto Apple. Zmień hasło, włącz weryfikację dwuetapową i usuń z konta nieznane urządzenia. Kontrola bezpieczeństwa w ustawieniach prywatności (iOS 16 i nowsze) pokaże, komu i jakim aplikacjom udostępniasz dane.
Zawsze instaluj najnowszą wersję iOS: aktualizacje łatają luki, przez które da się zaatakować telefon.
„Twój iPhone został poważnie uszkodzony przez wirusa”: to oszustwo
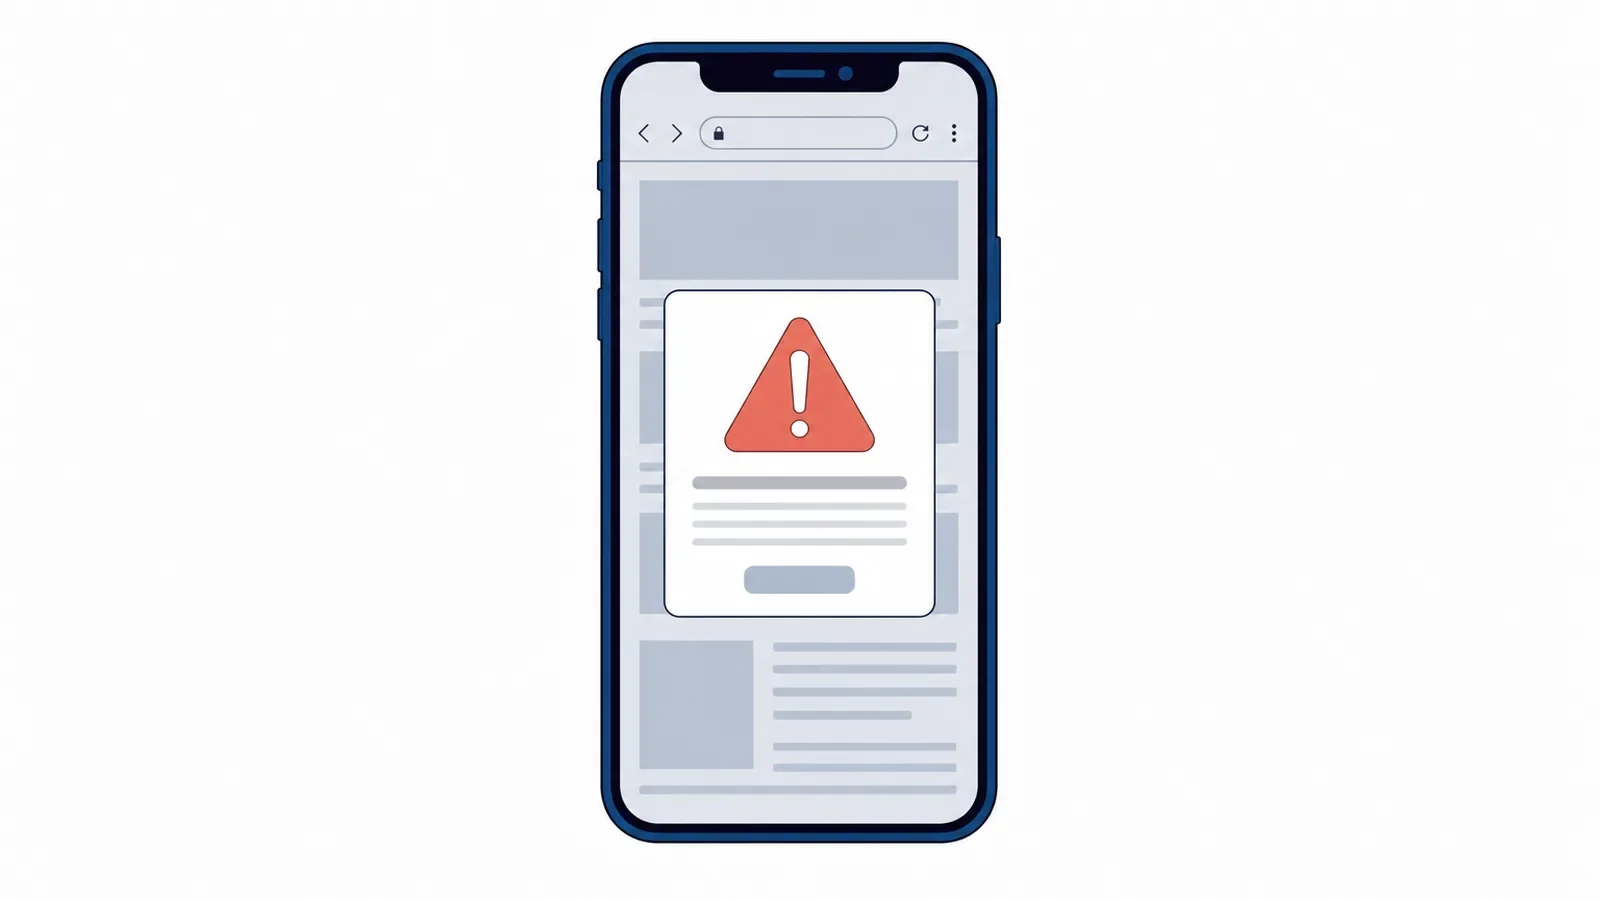
Ten komunikat, często z odliczaniem, wibracją i alarmującym dźwiękiem, wyświetla strona w przeglądarce, a nie system. Apple nie ostrzega o wirusach wyskakującymi oknami na stronach. Oszust chce, żebyś zainstalował aplikację, wykupił subskrypcję, zadzwonił pod podany numer albo podał dane karty. Taki sam fałszywy alert spotkasz też na Androidzie.
Nie stukaj w żaden przycisk komunikatu, tylko zamknij kartę. Gdy okno wraca, wyczyść historię i dane witryn w ustawieniach Safari (albo dane przeglądarki w Androidzie). Jeśli coś już zainstalowałeś albo podałeś hasło lub dane karty, usuń aplikację lub profil, zmień hasło i zadzwoń do banku.
Telefon zhakowany: konto, bank, SMS-y
Gdy widzisz logowania z obcych urządzeń, wiadomości, których nie wysyłałeś, albo płatności, których nie robiłeś:
- Z innego, zaufanego urządzenia zmień hasło do konta Google lub Apple i do poczty, włącz weryfikację dwuetapową i wyloguj nieznane urządzenia.
- Zadzwoń do banku i zablokuj kartę, jeśli podałeś jej dane.
- Podejrzany SMS z linkiem przekaż bezpłatnie na numer 8080: trafi do CERT Polska, który blokuje fałszywe strony.
Czy reset usuwa wirusa i kiedy do serwisu
Reset do ustawień fabrycznych usuwa wszystkie zainstalowane aplikacje, więc w zdecydowanej większości przypadków usuwa też wirusa. Kasuje jednak także Twoje dane, więc zrób go po kopii zapasowej i nie przywracaj z kopii aplikacji, która była podejrzana. Reset nie pomoże na przejęte konto: po zalogowaniu problem wróci, dopóki nie zmienisz hasła.
Do serwisu warto pójść, gdy objawy wracają po resecie, telefon nie pozwala usunąć aplikacji ani wykonać resetu albo gdy nie masz kopii danych i boisz się je stracić. Serwis zgra dane, usunie szkodliwe aplikacje albo wgra czysty system od nowa w ramach naprawy oprogramowania. Tam porównasz ceny z ofert serwisów.
Najczęściej zadawane pytania
Jak sprawdzić, czy telefon ma wirusa?
Sygnały to reklamy na pełnym ekranie, aplikacje, których nie instalowałeś, SMS-y lub płatności, których nie robiłeś, i logowania do konta z obcych urządzeń. W Androidzie uruchom skanowanie Play Protect w Sklepie Play i sprawdź, czy objawy znikają w trybie awaryjnym. W iPhonie przejrzyj profile konfiguracji i subskrybowane kalendarze.
Jak sprawdzić, czy iPhone ma wirusa?
iPhone bez jailbreaku rzadko ma wirusa, bo aplikacje pochodzą tylko z App Store. Sprawdź profile w ustawieniach VPN i zarządzania urządzeniem, subskrybowane kalendarze i listę urządzeń na koncie Apple. Kontrola bezpieczeństwa w ustawieniach prywatności pokaże, komu udostępniasz dane. Komunikaty o wirusie w Safari to oszustwo.
Twój iPhone został poważnie uszkodzony przez wirusa: co zrobić?
Nic nie stukaj w komunikacie i nie dzwoń pod podany numer. To fałszywy alert wyświetlany przez stronę internetową, a nie przez iPhone'a. Zamknij kartę, a gdy okno wraca, wyczyść historię i dane witryn w ustawieniach Safari. Jeśli podałeś hasło albo dane karty, zmień hasło i zadzwoń do banku.
Jak wyczyścić telefon z wirusów za darmo?
W Androidzie uruchom skanowanie Play Protect, przejdź do trybu awaryjnego i odinstaluj podejrzane aplikacje, a gdy się nie dają, odbierz im uprawnienia administratora urządzenia. Pomaga też aktualizacja systemu. Gdy to nie wystarczy, zrób kopię danych i reset do ustawień fabrycznych.
Czy reset telefonu usuwa wirusy?
W zdecydowanej większości przypadków tak, bo usuwa wszystkie zainstalowane aplikacje, ale razem z nimi Twoje dane. Nie przywracaj potem z kopii podejrzanej aplikacji. Reset nie pomoże, gdy przejęte jest konto: wtedy najpierw zmień hasło i włącz weryfikację dwuetapową.
Jak sprawdzić, czy telefon jest zhakowany?
Sprawdź w ustawieniach konta Google lub Apple listę urządzeń i ostatnie logowania, przejrzyj wysłane wiadomości i historię płatności. Nieznane urządzenia wyloguj, zmień hasło z innego urządzenia i włącz weryfikację dwuetapową. Podejrzane SMS-y przekazuj na numer 8080 do CERT Polska.
Ile kosztuje usunięcie wirusa z telefonu?
Sam usuniesz go zwykle za darmo: skanowaniem Play Protect, w trybie awaryjnym albo resetem. W serwisie cena zależy od tego, czy wystarczy usunięcie aplikacji, czy trzeba zgrać dane i wgrać system od nowa. Ceny z ofert serwisów porównasz na stronie naprawy oprogramowania.

